
Security Operations Center
Bygg upp er SOC-förmåga med JSC Defense och få upptäckt, analys och respons i realtid när det verkligen gäller.
Ett Security Operations Center med hjärna och hjärta
Vi är en IT-partner som kombinerar teknisk spets med djup förståelse för verksamheten. Vi föreslår aldrig mer eller mindre än vad er riskbild kräver, och vi arbetar proaktivt för att höja säkerhetsnivån över tid genom härdning, bättre konfigurationer och minskat larmbrus. Våra processer är dokumenterade och prövade i praktiken, vilket sparar värdefull tid när det händer något – och ger er underlag som håller vid granskningar och revisioner. Framför allt får ni ett långsiktigt samarbete där vi tillsammans bygger en robust säkerhetsförmåga som skyddar affären.
Vill ni se hur ert säkerhetsläge ser ut idag och vilken SOC/MDR-nivå som passar er? Boka en genomgång eller prata direkt med en av våra säkerhetsspecialister så tar vi fram ett kostnadsfritt förslag.
Varför behöver man ett Security operations center?
Cyberhoten utvecklas hela tiden. Ransomware är fortfarande det värsta scenariot, men vägen dit går ofta via utnyttjade sårbarheter, stulna identiteter eller attacker genom leverantörskedjan. Samtidigt suddas gränserna ut mellan moln och on-prem, OT/IoT kopplas upp och användarna arbetar distribuerat. I den miljön räcker inte enbart skydd – ni behöver en samlad förmåga att upptäcka och agera i tid.
Ett SOC ger er just den förmågan: central övervakning och analys, strukturerad incidenthantering och en tydlig återställningsväg när något inträffar.
Vad är ett SOC – och hur fungerar JSC Defense?
Ett Security operations center är en organiserad funktion som i realtid övervakar, analyserar och hanterar säkerhetshändelser. I JSC Defense levererar vi detta som tjänst. Våra analytiker arbetar i en central SIEM-plattform där loggar och händelser från identiteter, klienter, servrar och molntjänster korreleras med hotinformation. Larm triageras, utreds och hanteras enligt etablerade playbooks. När situationen kräver aktiveras vårt Incident Response Team som tar över ledning och åtgärder tillsammans med er.
Tekniken är stark, men effekten kommer av samspelet mellan människor och processer. Vi etablerar en baseline för ”normalt beteende” i er miljö, justerar larmregler så att ni får färre men mer träffsäkra larm och säkerställer att åtgärderna är proportionerliga mot riskbilden.
Vad ingår i JSC Defense?
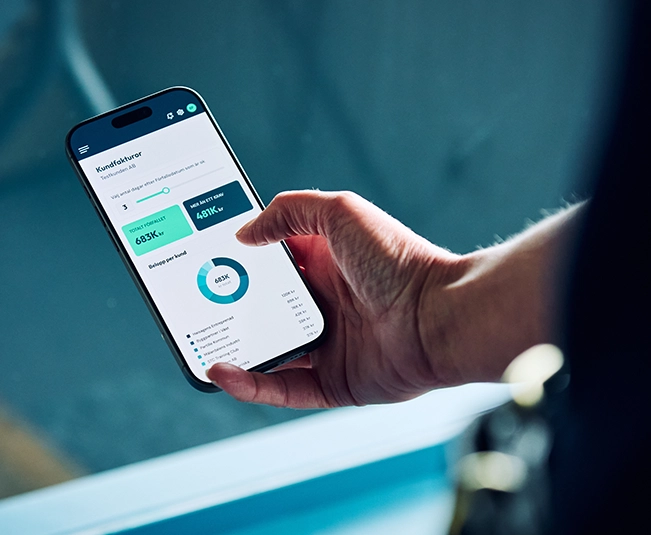
Tjänsten omfattar konfiguration av Microsoft Defender for Endpoint enligt bästa praxis och skyddsprinciper mot nätfiske, skräppost och skadlig kod i Microsoft 365. Vi kopplar relevanta datakällor till en central SIEM för samlad sikt, övervakar miljön i realtid och utför triage samt inledande analys av inkomna larm. Larmregelverk och operativa playbooks underhålls och förbättras kontinuerligt, och ni har tillgång till vårt Incident Response Team vid skarpa händelser.
Låt mig hjälpa dig till rätt lösning
Dan Jacobsen
Affärsområdesansvarig
dan.jacobsen@jsc.se
0380 – 55 65 06
Så levereras vårt Security Operations Center
Vi börjar med en uppstart där vi sätter målbilden tillsammans: kritiska processer, viktigaste informationstillgångar, teknisk arkitektur och vilka källor som ska övervakas först. Under onboarding härdar vi miljön med relevanta kontroller i Microsoft Defender-sviten och ansluter datakällor till SIEM. Därefter etableras en baseline för normalt beteende. Inledningsvis är larmfönstret något bredare för att inte missa tidiga indikatorer; sedan trimmar vi regelverken så att bullret minskar och precisionen ökar. I drift övervakar våra analytiker i realtid, prioriterar händelser och initierar eller rekommenderar åtgärder. Vid behov eskaleras ärendet till Incident Response Team. Efter varje händelse samlar vi lärdomar och förbättrar regelverk, kontroller och konfigurationer.
Vad fångar vi i praktiken?
Tidiga varningssignaler omfattar exempelvis lyckade inloggningar från ovanliga platser följda av privilegieökningar, processkedjor och skriptbeteenden som indikerar ransomware, utnyttjanden av kända sårbarheter, plötsliga massåtkomster eller export av data och avvikelser i gränssnitt mot leverantörers system. Poängen är att hitta avvikelsen medan den fortfarande går att stoppa utan verksamhetsstörning.
Kompletterande förmågor som förstärker ert SOC
Ett SOC blir starkast när det omges av proaktivt arbete. Vi hjälper till med sårbarhetsskanning och härdning, utbildningar och phishing-övningar, incidentplaner och övningar för roller, ansvar och kommunikation, samt kontinuitetsplanering och test av disaster recovery. För organisationer med produktion eller uppkopplad utrustning stöttar vi segmentering och skydd av OT/IoT. Vi kan även vägleda i ramverk och kravbilder som NIS2 och ISO 27001 så att teknik, process och styrning hänger ihop.
Security Operations Center: Efterlevnad och mätbara effekter
Med central logghantering och spårbarhet, etablerade incidentprocesser och dokumentation som speglar verkligheten blir det enklare att möta regulatoriska krav och kundernas leverantörsgranskningar. Vi arbetar mot tydliga, mätbara mål: färre men mer relevanta larm, kortare tid från larm till åtgärd, färre öppna sårbarheter i affärskritiska ytor och högre motståndskraft i identiteter och slutpunkter. Ni ser utvecklingen i återkommande rapportering med konkreta förbättringsförslag.